В мире технологий безопасность всегда стоит на первом месте, особенно когда речь идет о Mac. В этой статье мы подробно разберем текущую угрозу для пользователей Mac, выявляя ключевые моменты, которые помогут вам защитить свои устройства. Мы обсудим новые методы распространения вредоносного ПО, такие как ClickFix, а также эволюцию программ-вымогателей и что вы можете сделать, чтобы минимизировать риски.
Текущая угроза для Mac: ClickFix на передовой
Каждые несколько месяцев я возвращаюсь к анализу угроз для Mac, и каждый раз надеюсь найти что-то новое. На этот раз я не могу этого сделать. Но это не значит, что ничего не происходит. Напротив, ситуация становится все более серьезной.
С момента публикации предыдущего обзора угроз в начале года мы увидели, как ClickFix стал стандартным методом доставки практически для каждого нового вредоносного ПО для Mac. Злоумышленники значительно улучшили свои навыки в его использовании. Недавно мы наблюдали, как атакующие внедряют постоянные backdoor и инфраструктуру, скрывающуюся внутри сервисов Apple.
ClickFix: новый способ распространения вредоносного ПО
Неудивительно, что обновления в Terminal от Apple не смогли замедлить этот вектор атаки. Почти каждое новое семейство вредоносного ПО для Mac за последние несколько месяцев использовало один и тот же метод: поддельная CAPTCHA или страница «исправления», на которой жертва сама вставляет команду в Terminal.
- ClickLock, обнаруженный Group-IB.
- Новый Go-базированный крадущий программное обеспечение, замеченный Huntress в августе.
- Последний вариант MacSync, который Kaspersky нашел на страницах, выдающих себя за Homebrew и инструменты для очистки дискового пространства.

Успех ClickFix заключается в том, что он не сталкивается с защитными механизмами, такими как Gatekeeper, нотарификация или XProtect. Пользователь фактически заставляется заразить себя, запуская скрипт. Предупреждения от Apple - это хороший первый шаг, но злоумышленники всегда находят обходные пути.
Эволюция крадущих программ
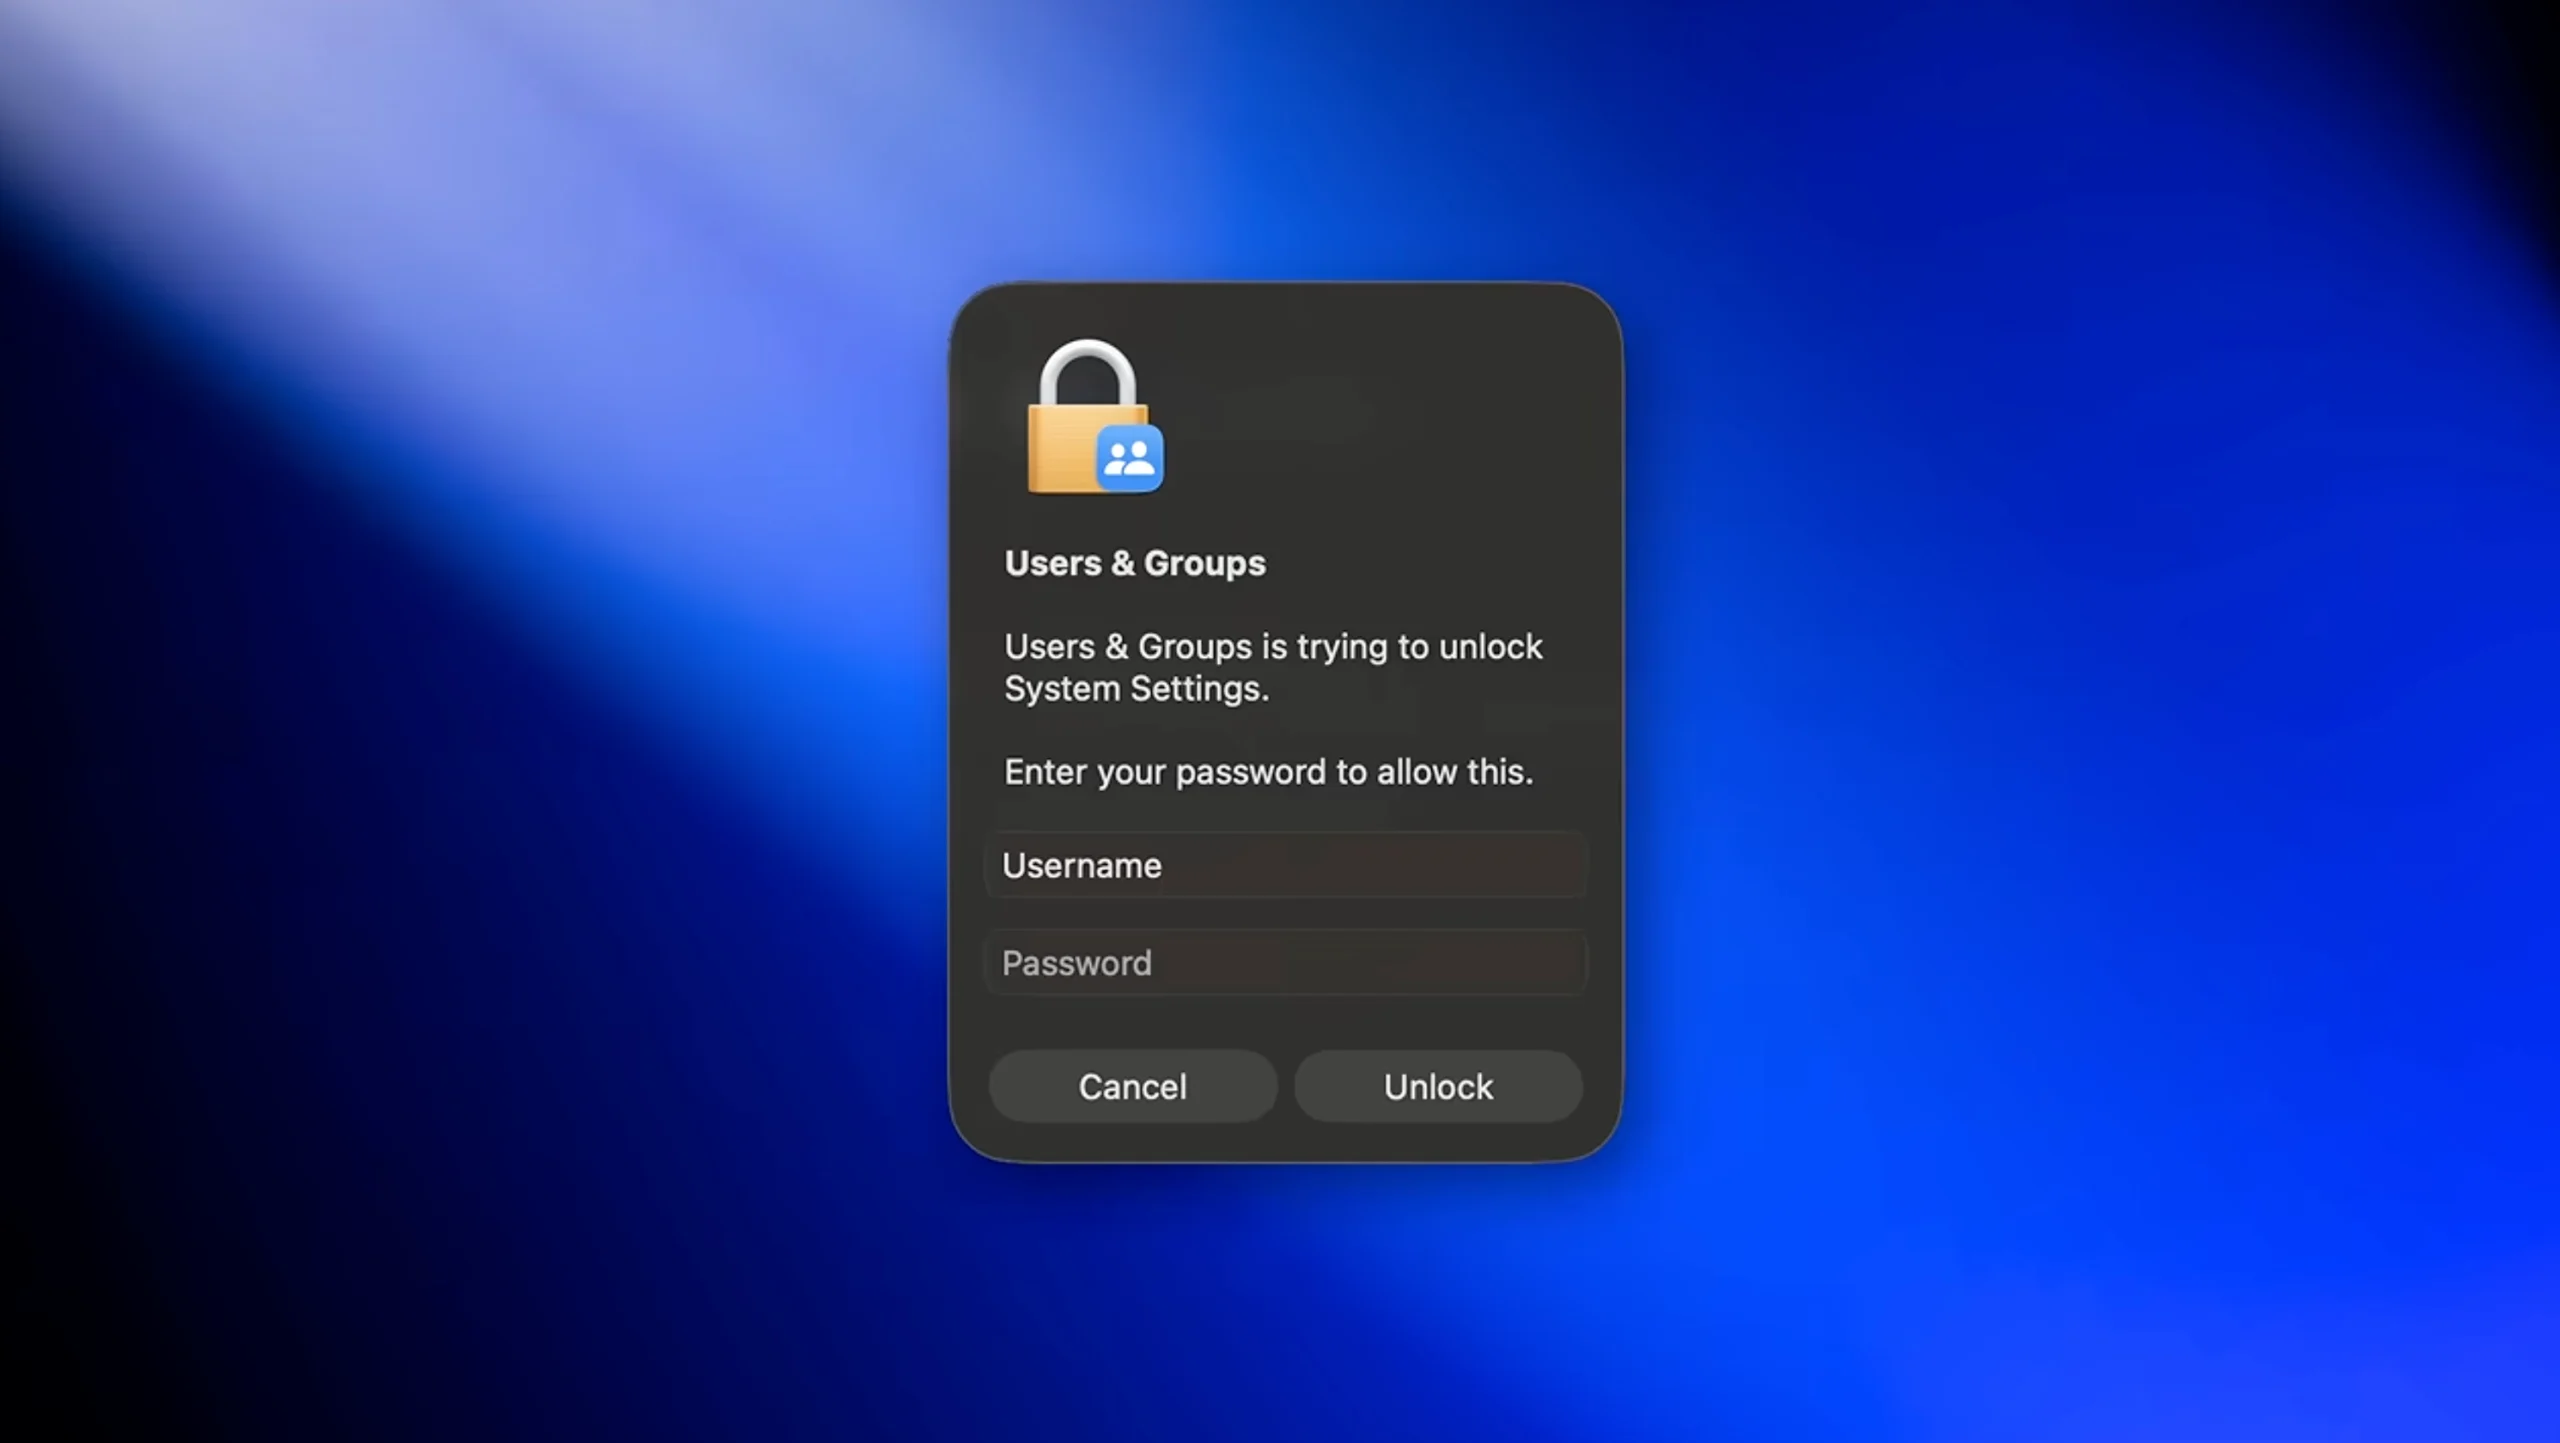
Теперь давайте поговорим о том, что они крадут. В старых версиях вредоносное ПО для Mac, как правило, работало по принципу «ударил и убежал». Оно запускалось, собирало ваши пароли и криптокошельки и исчезало. Но сейчас все иначе. В этом году мы наблюдали примеры, такие как ClickLock, которые манипулируют пользователями, заставляя их вводить свои системные пароли, и оставляют за собой backdoor для повторной атаки.
ClickLock использует поддельные уведомления, чтобы заставить пользователя ввести свой пароль. Оно не исчезнет, пока пользователь не введет правильный пароль.
MacSync, который начал как клон AMOS, также получил модуль backdoor. Как отметили эксперты Moonlock Lab, модель 2026 года - это не просто крадущая программа, а постоянный имплант, который начинается с кражи.
Новые методы скрытия атак
Интересно, что злоумышленники теперь используют новые методы скрытия. Последняя версия MacSync получает свои команды из публичного iCloud-календаря, так что любой, кто следит за сетевым трафиком, видит только общение Mac с Apple. CrashStealer, обнаруженный Jamf Threat Labs в июле, маскировался под собственную систему отчетности о сбоях Apple в рамках нотарифицированного приложения, что позволило ему пройти мимо Gatekeeper. Это не уязвимость macOS, а умение злоумышленников находить способы обойти встроенные механизмы защиты Mac.
Что делать пользователям и специалистам
Пользователи могут сделать немногое, кроме как обновить свои операционные системы до последних версий. На данный момент это означает iOS 27 или 26.7 и macOS Golden Gate или Tahoe 26.7. Я также рекомендую отключить общий доступ к экрану, если вы им не пользуетесь. И самое главное: НИКОГДА не вставляйте команду в Terminal, которую вам предложил сайт или всплывающее уведомление.
Если вы защищаете парк Mac, то наиболее ценным методом обнаружения крадущих программ в настоящее время является мониторинг активности Terminal, Script Editor или osascript, запускающегося из браузера. Сочетайте это с предупреждениями о curl или base64, передаваемыми непосредственно в оболочку, так как первая стадия не записывается на диск. Если вы только сканируете файлы, то уже слишком поздно.
Подводя итог, можно сказать, что пользователям Mac стоит быть особенно внимательными к новым угрозам и методам защиты. Безопасность - это не только обновления программного обеспечения, но и осознание рисков, с которыми мы сталкиваемся каждый день.